Configurarea politicii de securitate
Dacă doriți ca echipa să respecte reguli mai stricte, precum parole mai puternice, activarea autentificării în doi pași, configurarea Restricții IP și schimbarea periodică a parolelor, accesați pagina Politica de securitate. Acolo puteți configura regulile și defini cerințele exacte pentru echipă.
Pentru a vedea și utiliza setările politicii, conectați-vă cu utilizatorul administrator al companiei și accesați Unelte Admin > Administrați Utilizatori > Politica de securitate, un buton din bara de instrumente. Veți vedea următoarele:
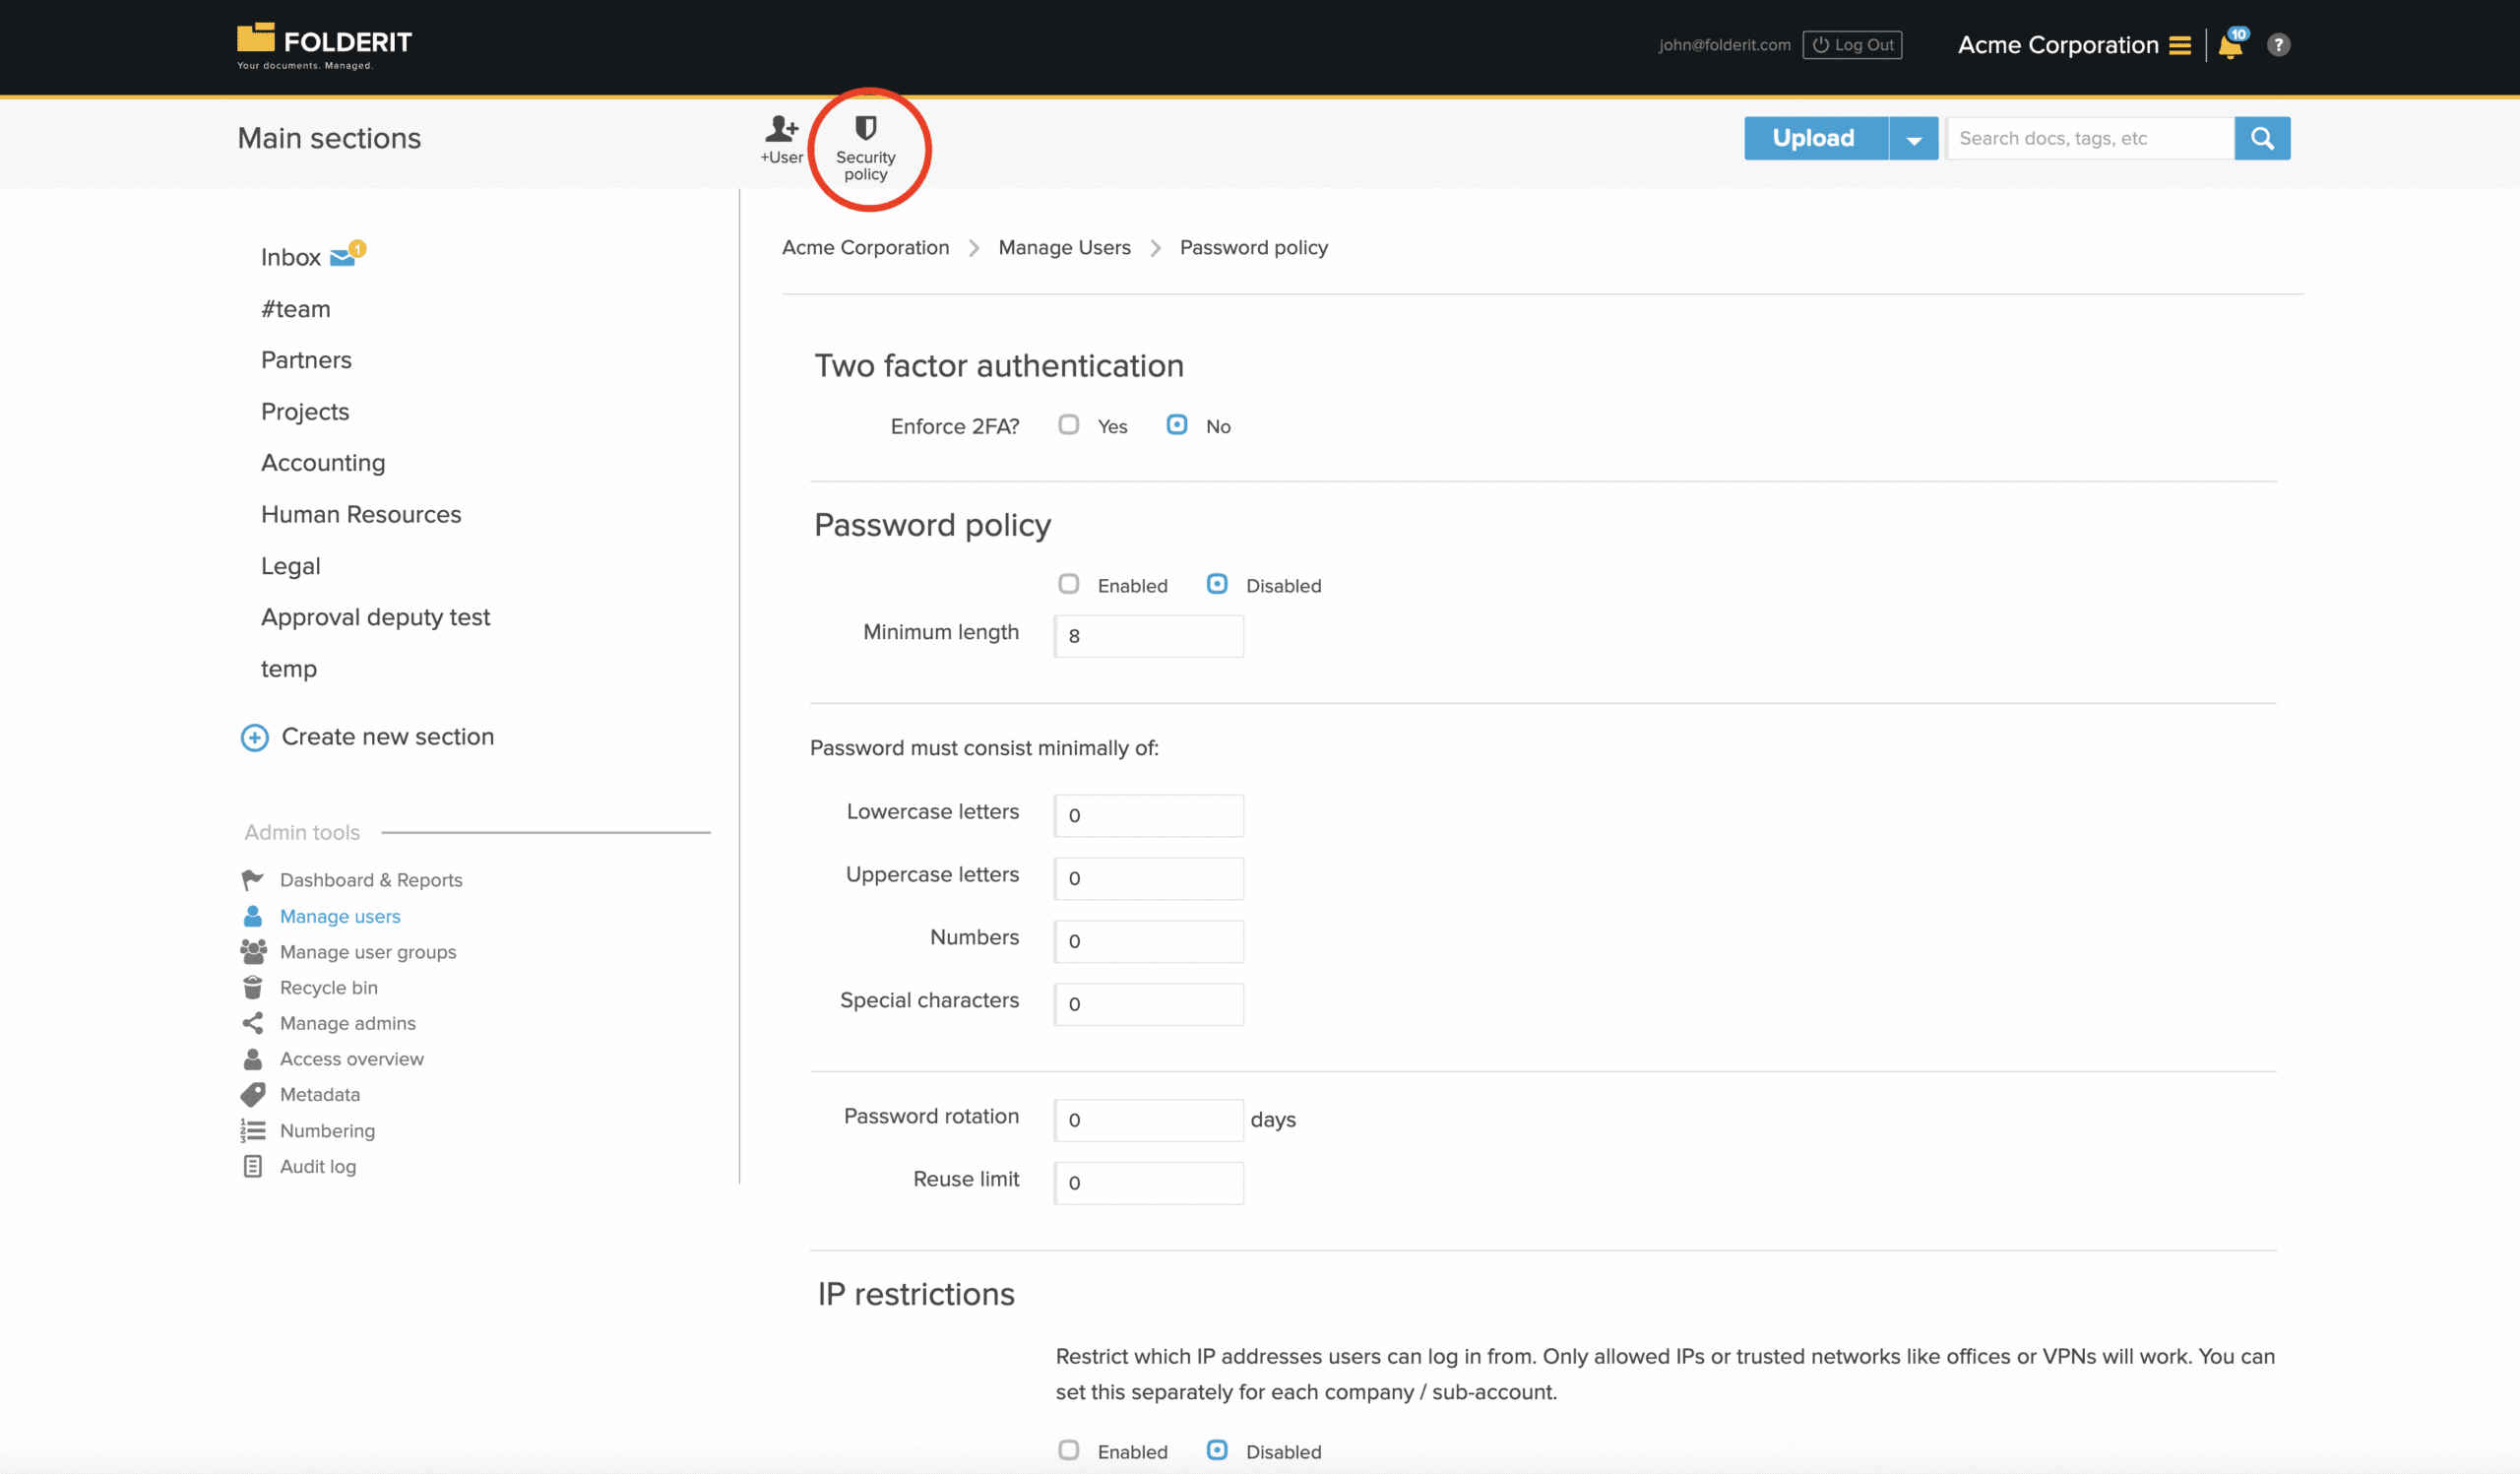
Modificările se aplică tuturor membrilor echipei.
Descrierea instrumentelor disponibile:
Autentificare cu doi factori
- Impunerea autentificării în doi pași — când este activată, toți utilizatorii trebuie să configureze și să folosească autentificarea în doi pași la fiecare conectare.
Politică de parole
- Activat / Dezactivat — activează sau dezactivează aplicarea politicii.
- Lungime minimă — numărul de caractere obligatoriu în parole.
- Litere mici — numărul de litere mici obligatoriu în parole (a, b, c, d, …).
- Litere mari — numărul de litere mari obligatoriu în parole (A, B, C, D, …).
- Cifre — numărul de cifre obligatoriu în parole (1, 2, 3, 4, …).
- Caractere speciale — numărul de caractere speciale obligatoriu în parole (!, “, #, @, …).
- Rotația parolelor — numărul de zile de la crearea parolei după care trebuie schimbată.
- Limita de reutilizare — stabilește câte parole anterioare reține sistemul pentru fiecare utilizator, împiedicând reutilizarea lor.
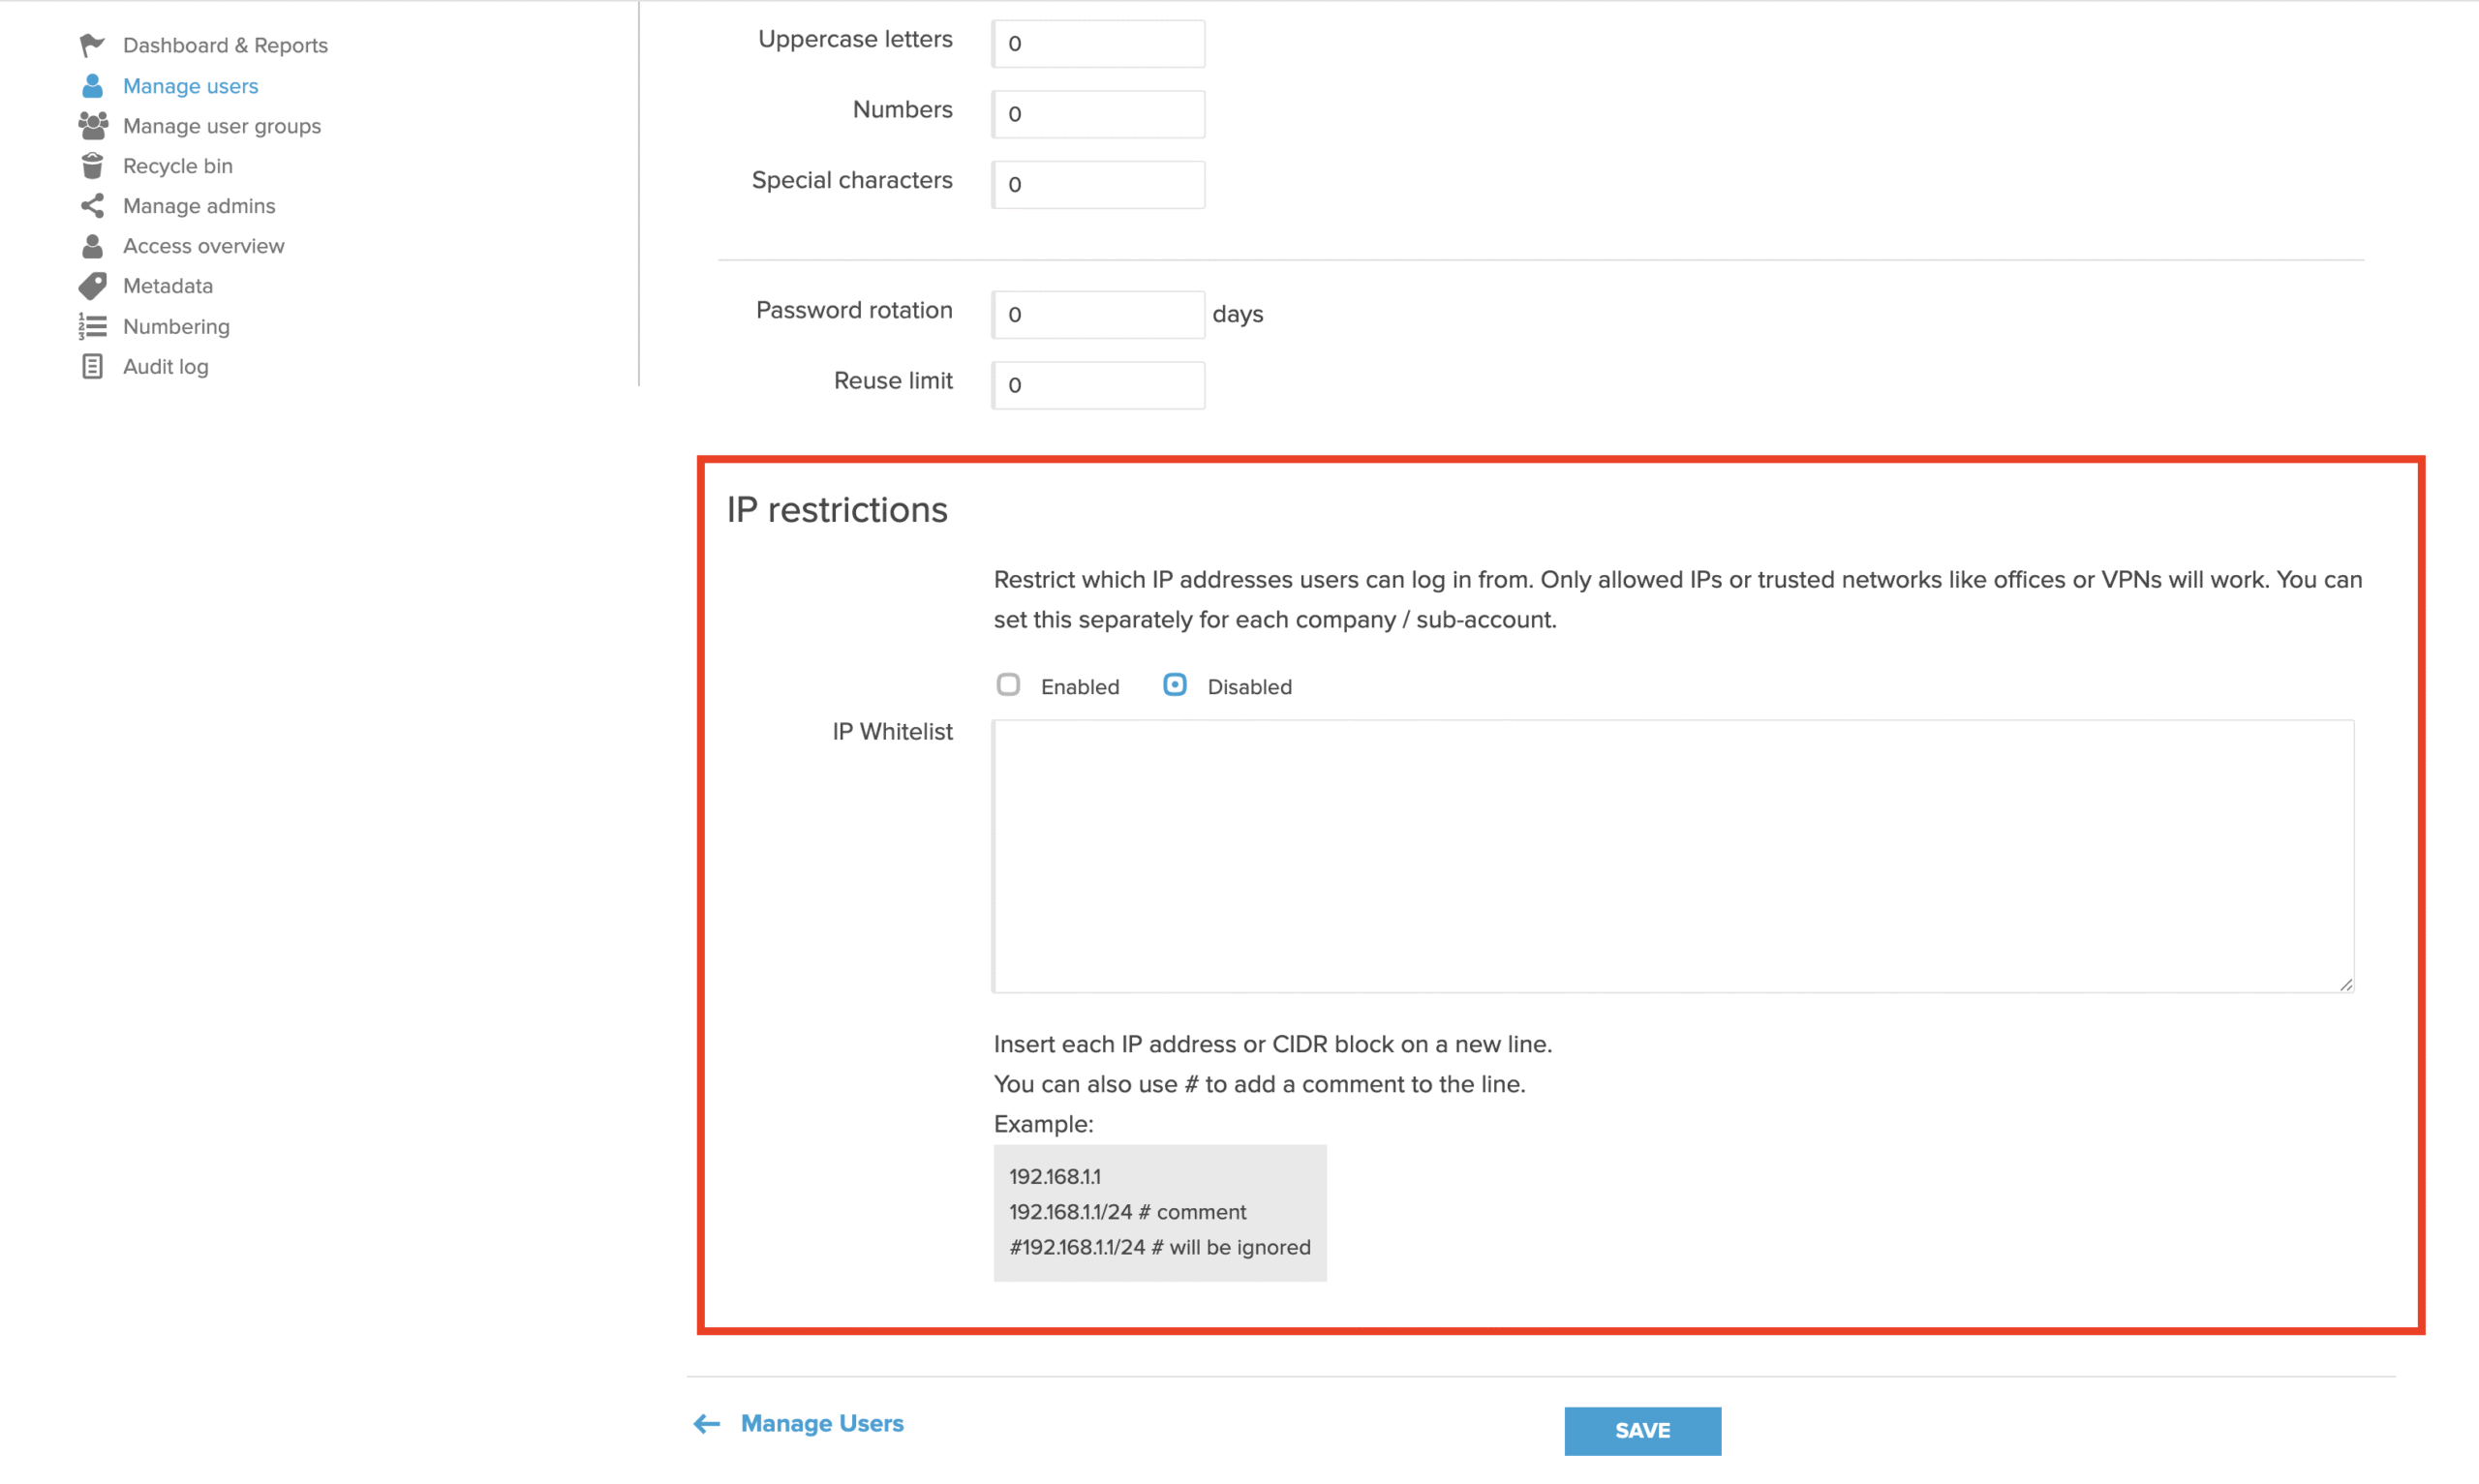
Restricții IP
Restricționați adresele IP de la care utilizatorii se pot conecta. Astfel limitați accesul la IP-uri sau rețele de încredere, precum biroul sau conexiunile VPN.
- Puteți activa sau dezactiva restricțiile IP pentru fiecare companie ori subcont.
- Adăugați fiecare adresă IP sau bloc CIDR permis pe un rând separat în lista de permisiuni.
- Puteți adăuga comentarii pentru uz propriu lângă un IP folosind #.
Doar IP-urile listate permit conectarea; toate celelalte conexiuni sunt blocate.