Définir des politiques de sécurité
Si vous souhaitez que votre équipe suive des pratiques de sécurité plus strictes, comme utiliser des mots de passe plus forts, activer 2FA, définir Restrictions d’adresses IP et exiger que les mots de passe soient modifiés. régulièrement — accédez à la page Politique de sécurité. Là, vous pouvez configurer toutes ces règles et définir les exigences exactes de votre équipe.
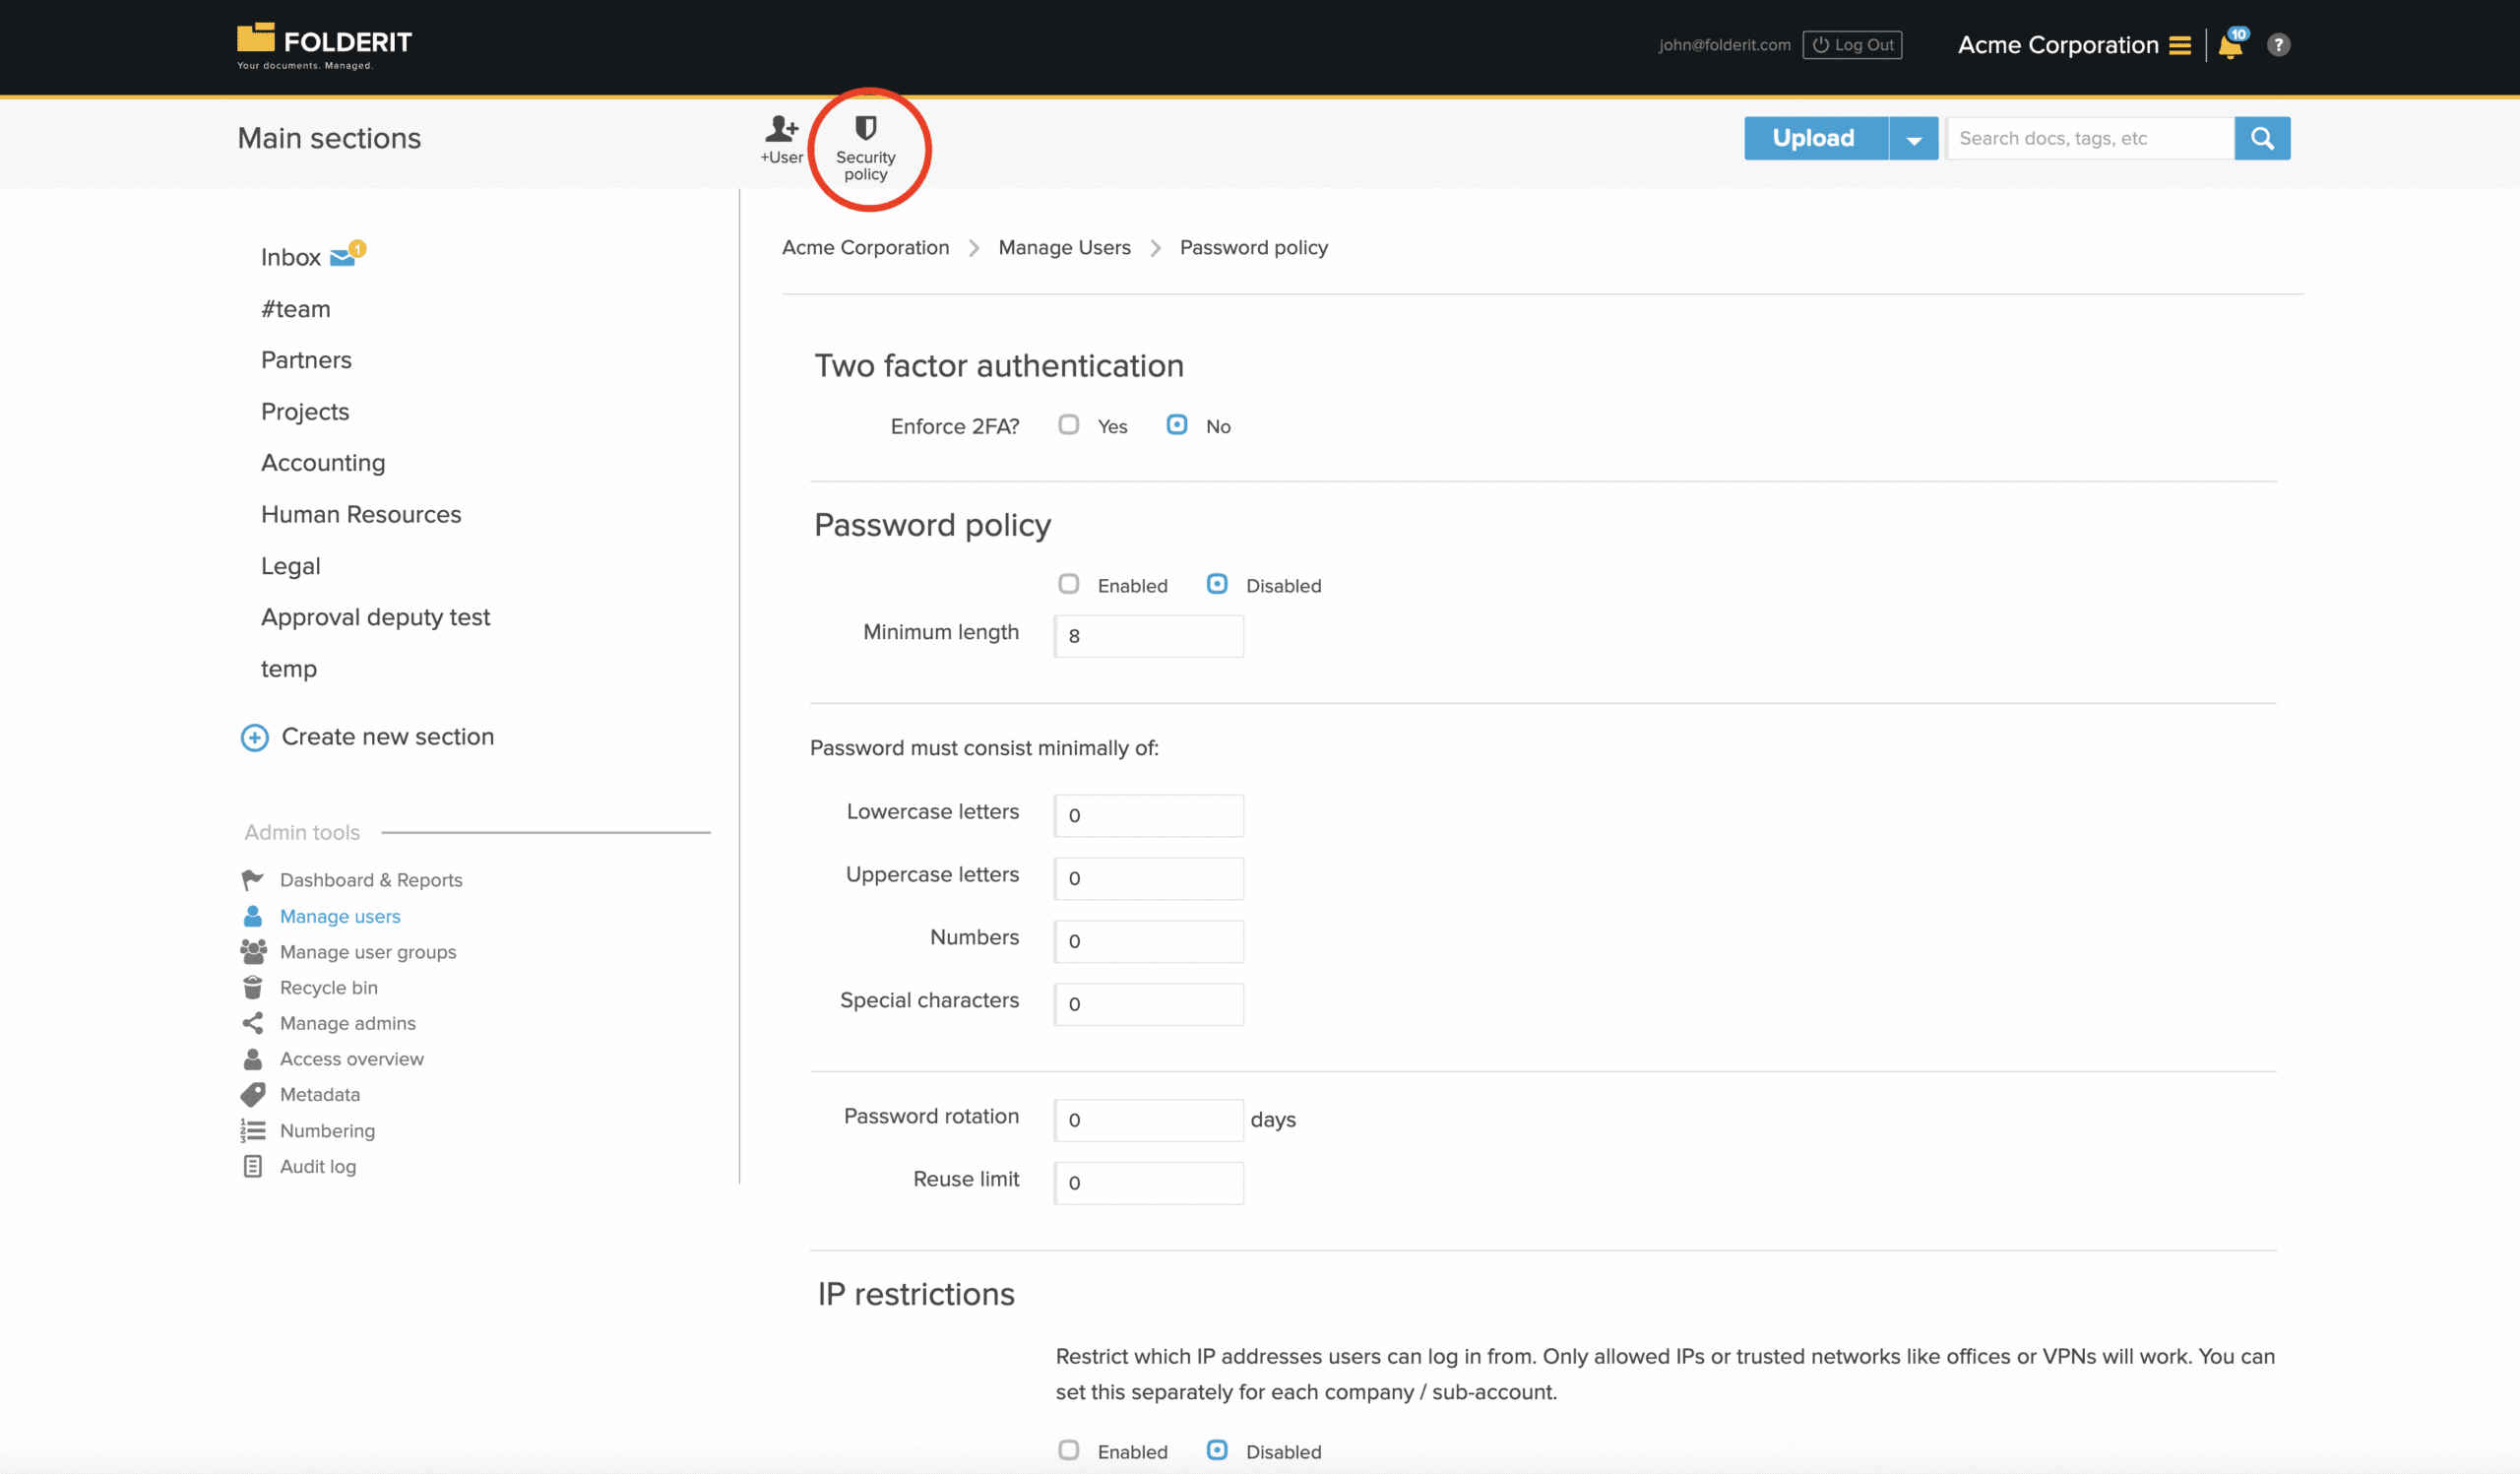
Pour afficher et utiliser les paramètres de la politique de sécurité, connectez-vous avec l’utilisateur administrateur de votre entreprise, cliquez sur Outils d’administration > Gérer les utilisateurs > Politique de sécurité (un bouton sur la barre d’outils). Voici ce que vous verrez :
Les modifications que vous apportez s’appliqueront à tous les membres de votre équipe.
Voici la description des outils disponibles :
Authentification à deux facteurs
- Appliquer 2FA – Si cette option est activée, tous les utilisateurs devront configurer et utiliser l’authentification à 2 facteurs à chaque connexion.
Politique du mot de passe
- Activé/Désactivé : active ou désactive l’effet de la stratégie.
- Longueur minimale : le nombre requis de caractères dans les mots de passe
- Lettres minuscules — le nombre requis de lettres minuscules (a, b, c, d, …) dans les mots de passe
- Lettres majuscules — le nombre requis de lettres majuscules (A, B, C, D, …) dans les mots de passe
- Chiffres — le nombre requis de chiffres (1, 2, 3, 4, …) dans les mots de passe
- Caractères spéciaux — le nombre requis de caractères spéciaux (!, “, #, @, …) dans les mots de passe
- Rotation du mot de passe — nombre de jours après la création du mot de passe pendant lequel un changement de mot de passe est requis
- Limite de réutilisation — définit le nombre de mots de passe précédemment utilisés dont le système se souvient pour chaque utilisateur, les empêchant de réutiliser l’un d’entre eux.
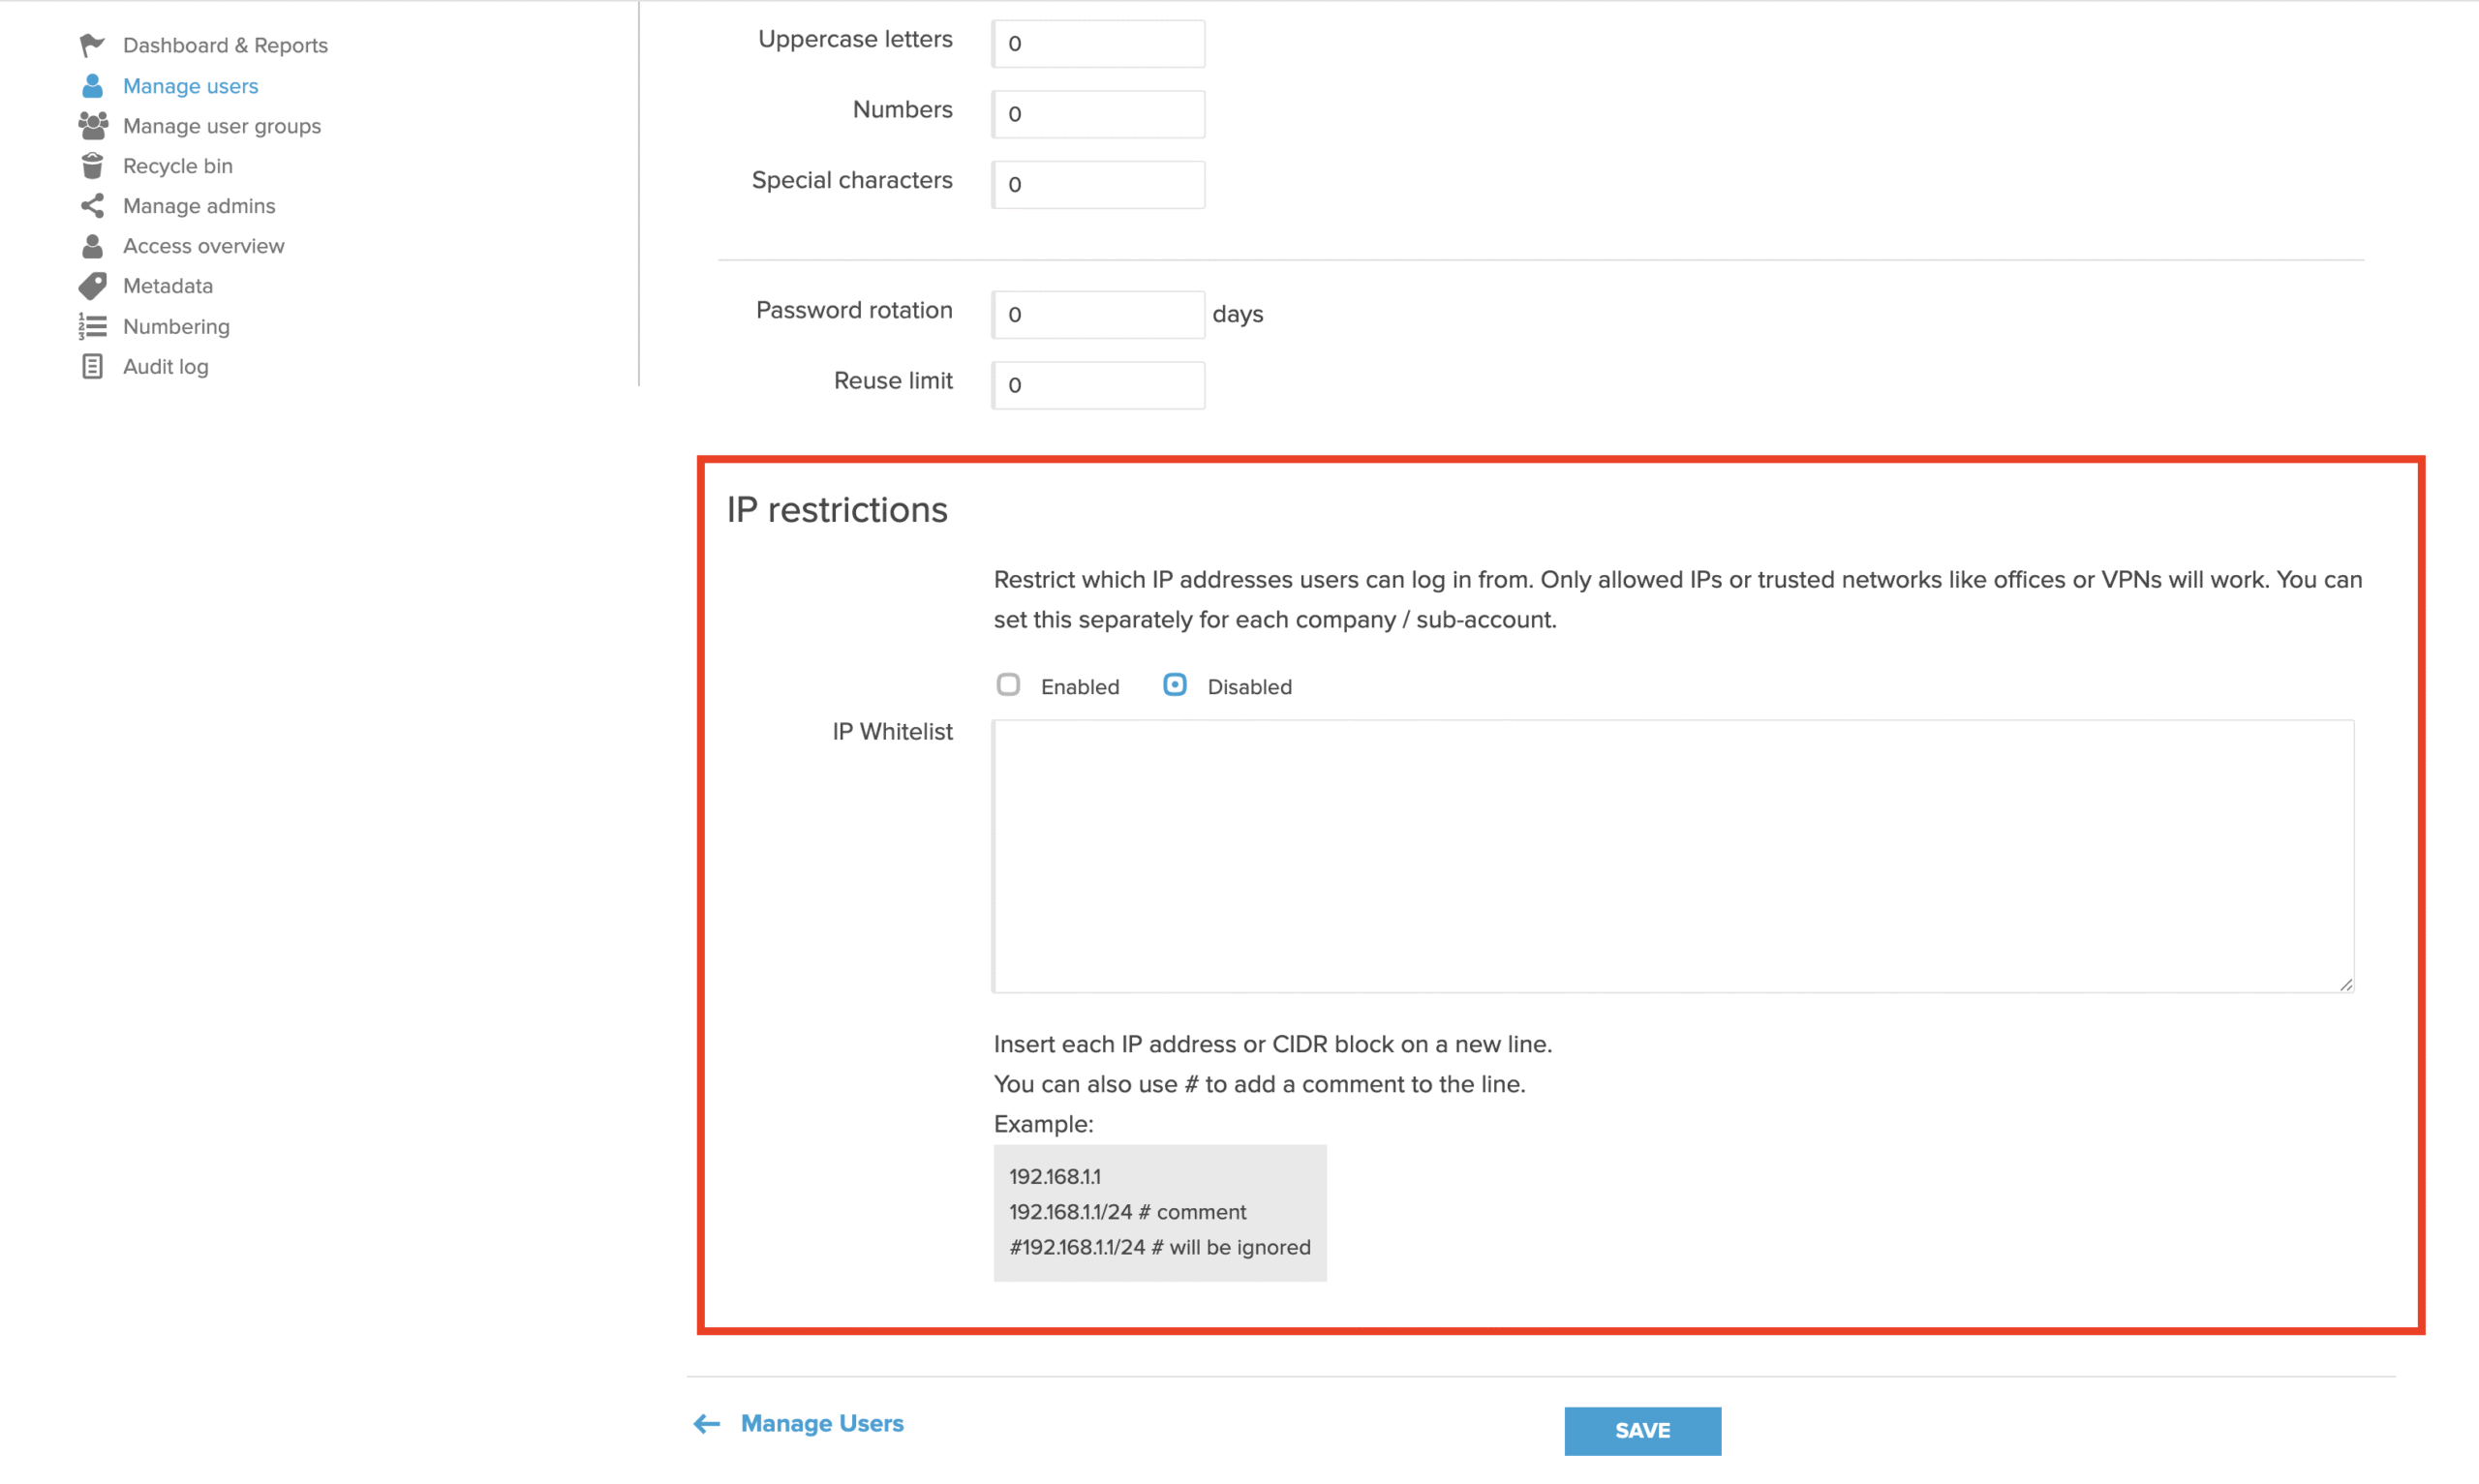
Restrictions d’adresses IP
Limitez les adresses IP à partir desquelles vos utilisateurs peuvent se connecter. Cela vous permet de limiter l’accès uniquement aux adresses IP ou aux réseaux de confiance (comme les connexions de bureau ou VPN).
- Vous pouvez activer ou désactiver les restrictions IP pour chaque entreprise ou sous-compte.
- Ajoutez chaque adresse IP ou bloc CIDR autorisé sur une ligne distincte dans la liste blanche.
- Vous pouvez inclure # pour ajouter des commentaires à côté d’une adresse IP pour vos propres notes.
Seules les adresses IP répertoriées pourront se connecter — toutes les autres connexions seront bloquées.