Jak możemy pomóc?
Microsoft Entra ID: Skonfiguruj logowanie jednokrotne
Folderit ma wbudowaną integrację Microsoft Entra ID (dawniej Azure Active Directory) SSO w celu łatwego zarządzania użytkownikami z systemem zarządzania tożsamością międzydomenową (SCIM) i jednokrotnego logowania (SSO) dla większych zespołów. Poniższe szczegóły konfiguracji są przeznaczone do zrozumienia i wykorzystania przez specjalistów IT. Jeśli potrzebujesz naszej pomocy technicznej, skontaktuj się z nami.
Integracja z AD jest dostępna tylko w planie Tailor i wyższym.
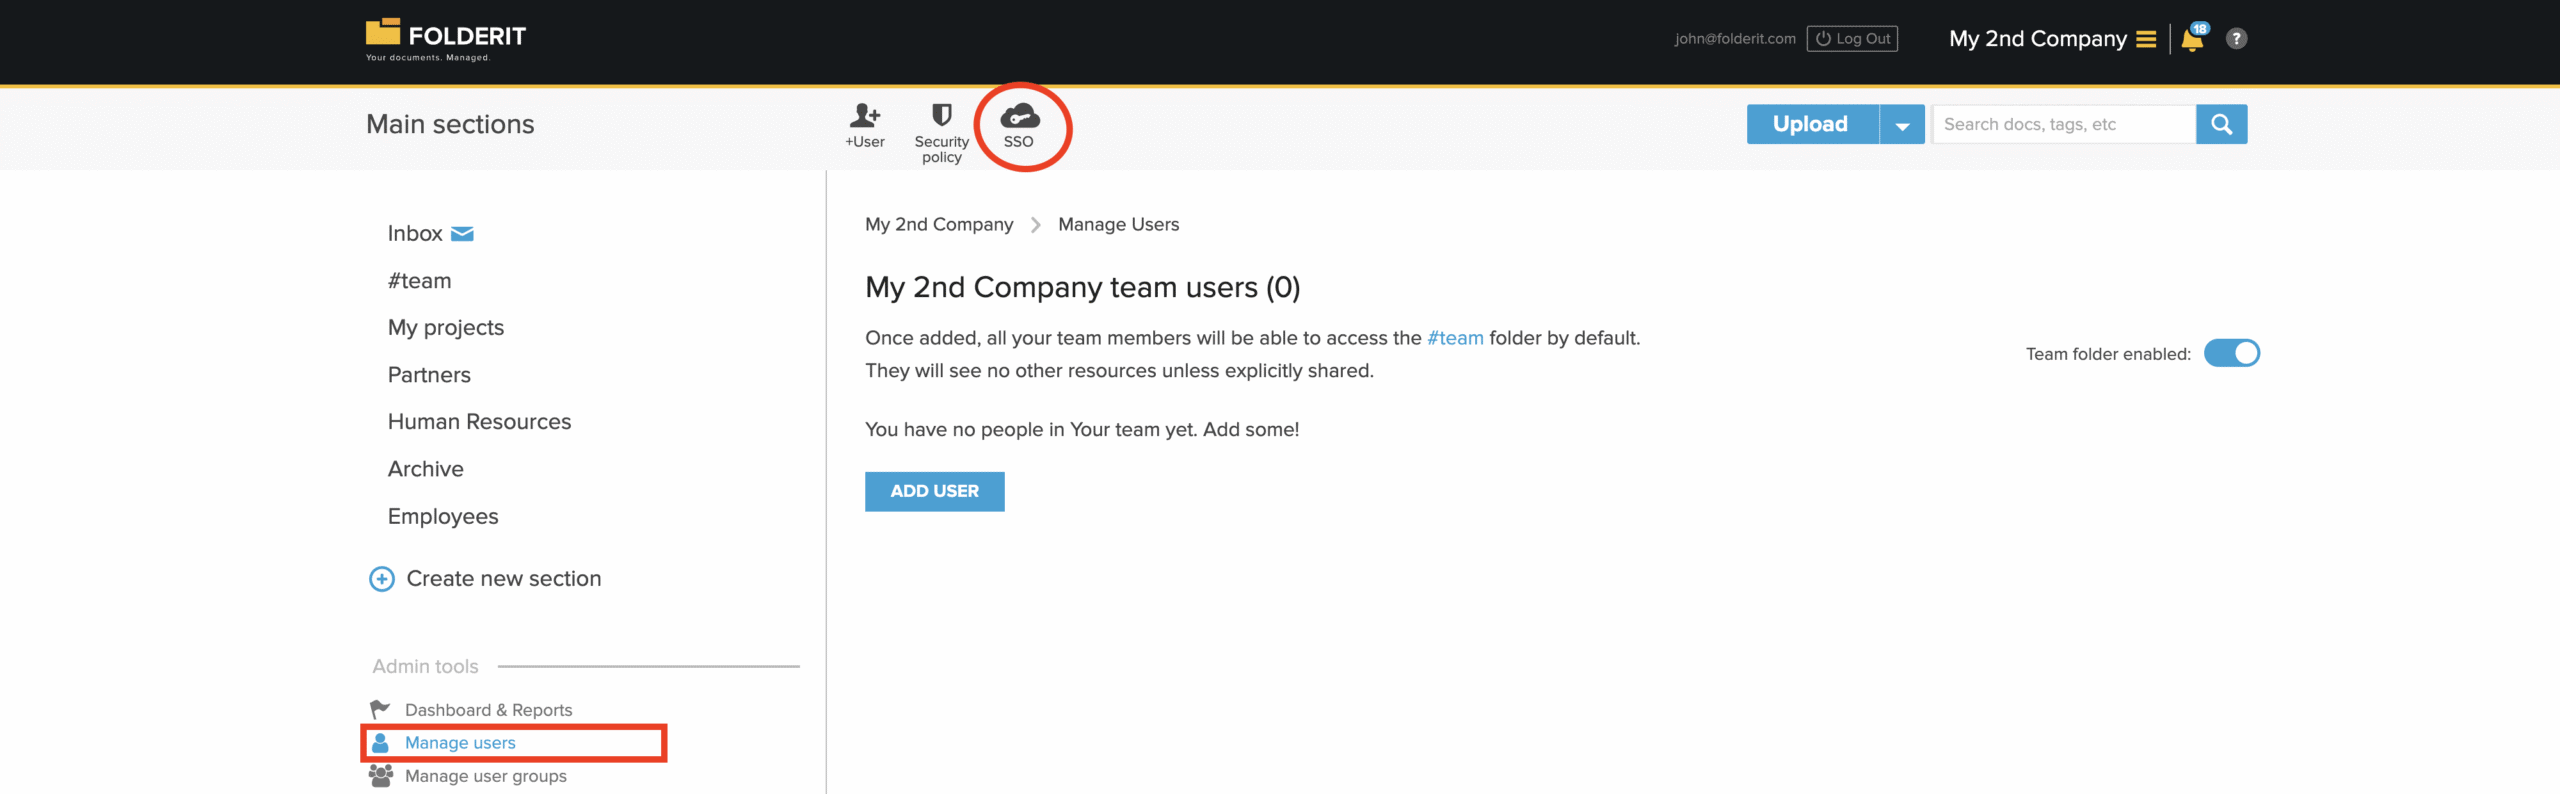
Oto instrukcja konfiguracji:
Przewodnik:
- Połącz Azure:
- Zapisz bazowy adres URL i token
- Katalog — wyłącznie w celach informacyjnych, nie ma wpływu na funkcjonalność
- Azure → Enterprise applications → New application → Create your own application
- Nazwa: Folderit lub według własnych preferencji
- Typ: Non-gallery
- Przypisz użytkowników i/lub grupy do automatycznego zarządzania kontami (provisioning)
- Skonfiguruj Provisioning
- Provisioning mode: Automatic
- Tenant URL: wcześniej zapisany bazowy adres URL
- Secret token: wcześniej zapisany token
- Przetestuj połączenie i zapisz
Dostosuj mapowania:
Użytkownicy
- Zachowaj tylko następujące atrybuty customappsso, a pozostałe usuń:
- userName
- active
- name.givenName
- name.familyName
- externalId
- Edytuj userName:
- Matching precedence: 2
- Edytuj externalId:
- Source attribute: objectId
- Match objects using this attribute: Yes
- Matching precedence: 1
- Edytuj userName:
- Match objects using this attribute: No
- Show advanced options → Edit attribute list for customappsso
- Oznacz externalId jako wymagany
- Zapisz
Grupy
- Edytuj displayName:
- Matching precedence: 2
- Edytuj externalId:
- Source attribute: objectId
- Match objects using this attribute: Yes
- Matching precedence: 1
- Edytuj displayName:
- Match objects using this attribute: No
- Show advanced options → Edit attribute list for customappsso
- Oznacz externalId jako wymagany
- Zapisz
Zapisz konfigurację Provisioning
Uruchom provisioning