

Las restricciones IP permiten limitar desde qué redes pueden iniciar sesión los usuarios de Folderit. Si tu organización exige acceder desde la oficina o una VPN corporativa, puedes definir las direcciones autorizadas en la política de seguridad.
Es una capa adicional al control de identidad y a los permisos. Una conexión procedente de una IP permitida sigue necesitando la autenticación y el acceso correspondientes.
Cómo funciona la lista de IP permitidas
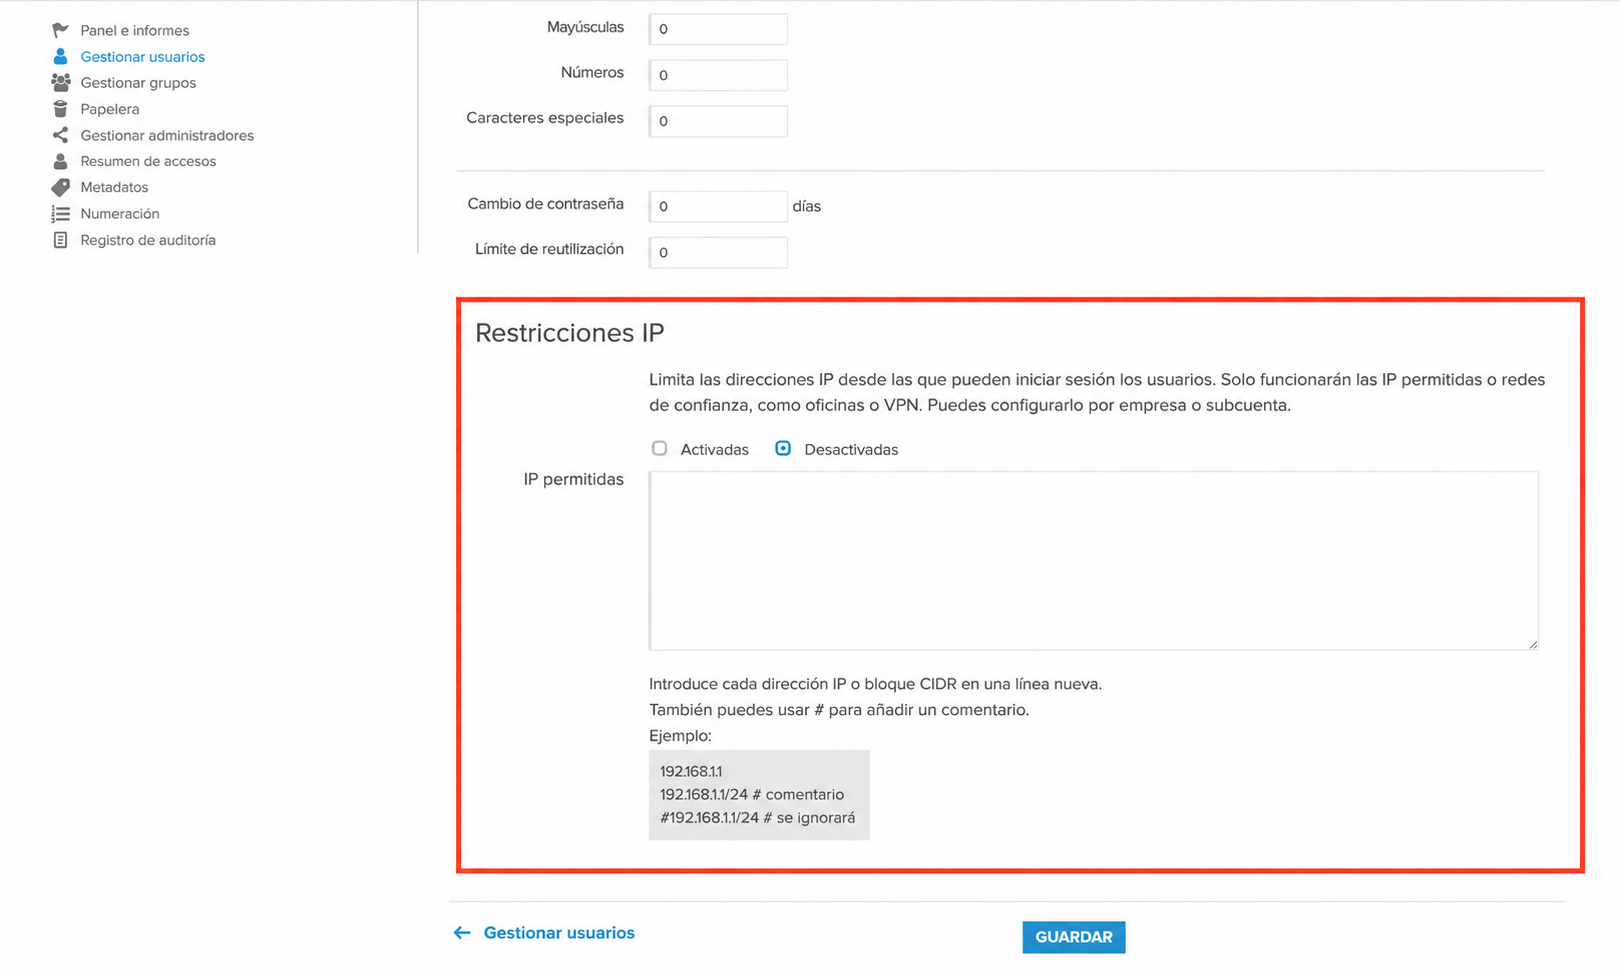
El administrador configura una lista de direcciones o bloques CIDR. Cuando la restricción está activada para la empresa o subcuenta, solo las conexiones incluidas pueden iniciar sesión.
La guía de política de seguridad indica que cada dirección o bloque debe ir en una línea independiente y que puedes añadir comentarios con #. Utiliza las direcciones públicas de salida que correspondan a tu oficina o VPN; pide a TI que confirme cuáles son y evita copiar una dirección de ejemplo como si fuera la de tu organización.
Tres usos habituales
Oficinas con conexiones conocidas. Una empresa puede permitir las salidas de sus sedes. Comprueba si esas direcciones son fijas o cambian y quién mantiene la lista cuando el proveedor de red hace modificaciones.
Trabajo remoto mediante VPN. Los usuarios se conectan primero a la VPN corporativa y después a Folderit. Debes probar la salida real de la VPN; instalar un cliente VPN no demuestra por sí mismo que el tráfico utilice la IP esperada.
Varias empresas o subcuentas. Folderit permite habilitar o deshabilitar la restricción por empresa o subcuenta. Puedes aplicar una política más estricta donde corresponda, sin asumir que todas las entidades necesitan la misma lista.
Prepara el cambio para conservar el acceso legítimo
- Identifica las oficinas, VPN y personas que deben poder entrar.
- Confirma con TI sus direcciones o rangos de salida.
- Define quién autoriza y mantiene las excepciones.
- Introduce la lista en el ámbito correcto.
- Prueba una conexión permitida y otra que deba quedar fuera.
- Documenta un procedimiento de soporte si cambia la red o alguien queda bloqueado.
Planifica la activación con el administrador para no dejar al equipo sin una ruta de acceso válida. No amplíes un bloque de red más de lo necesario solo para resolver un fallo de configuración.
Qué no resuelve una IP permitida
La IP identifica una conexión o red, no garantiza que un dispositivo esté libre de malware ni que la persona que usa la cuenta sea legítima. Si un atacante opera desde una red autorizada, esta capa no basta para detenerlo.
Combínala con autenticación en dos pasos y permisos, protección de equipos y revisión de cuentas. Tampoco debes asumir que cambiar la lista recupera copias descargadas o elimina la necesidad de revisar comparticiones.
Revisa la política cuando cambie el trabajo
Una nueva oficina, una VPN distinta o un proveedor que cambia la IP pueden alterar el acceso. Incluye la revisión de la lista en esos cambios y retira las excepciones que ya no sean necesarias.
Las restricciones ayudan a ejecutar una política de redes de confianza. Su valor depende de que la lista coincida con el uso real y de que las otras capas de seguridad sigan activas.


