
Doküman yönetimi, bir kuruluşun belgeleri yaşam döngüleri boyunca toplamak, düzenlemek, kontrol etmek ve izlemek için kullandığı süreçleri ve araçları kapsar. Bu döngü; oluşturma, inceleme, onay, kullanım, saklama, arşivleme ve imha aşamalarından oluşur. Dosyanın yerini bulmak tek başına yeterli değildir: hangi sürümün güncel olduğunu, kimlerin erişebildiğini, hangi kararların alındığını ve belgenin ne kadar süre erişilebilir kalması gerektiğini de bilmek gerekir.
Bir belge yönetim sistemi veya DMS, bu görevler için yazılım sağlar. Kuruluş hâlâ sorumlulukları, erişim kurallarını ve prosedürlerini tanımlamaktadır. Bu kılavuzda yaşam döngüsü, temel kontroller ve işletmenizin neye ihtiyacı olduğuna karar vermenin pratik bir yolu açıklanmaktadır.
Belge yönetimi ve dosya depolama: fark nedir?
Dosya depolama, bilgileri kaydetmek ve paylaşmak için bir yer sağlar. Doküman yönetimi bu bilgilerin etrafında kontrollü bir süreç ekler. Bu ayrım, yalnızca ürün kategorisine değil, yapılandırdığınız işlevlere de bağlıdır: Bulut depolama ve işbirliği platformları, planlarına ve kurulumlarına bağlı olarak sürüm geçmişi, izinler, denetim kayıtları veya saklama araçları da sağlayabilir.
Yararlı karşılaştırma, seçtiğiniz sistemin belirli soruları güvenilir bir şekilde yanıtlayıp yanıtlayamayacağıdır:
- Hangi sürüm güncel ve hangi sürüm onaylandı?
- Kim, ne zaman ve hangi sürecin parçası olarak onayladı?
- Hangi ilgili eylemler kimin kimliği ve zaman damgasıyla kaydedildi?
- Belgeyi kim önizleyebilir, indirebilir, değiştirebilir veya yükleyebilir?
- Hangi saklama kuralı geçerlidir ve ne zaman imha edilebileceğine kim karar verir?
Örneğin, bir meslektaşınızdan bir prosedürün onaylanmış versiyonunu ve onay kanıtını bulmasını isteyin. Bunun için birden fazla gelen kutusunun aranması ve yazarına sorulması gerekiyorsa sürecin iyileştirilmesi gerekir. Yazılımın adı tek başına sürecin çalıştığını göstermez.
| Alan | Gerçek kurulumda kontrol edilmesi gerekenler |
|---|---|
| Depolama ve paylaşım | Dosyaların nerede tutulduğu, bunları kimin paylaşabileceği ve harici erişimin nasıl kontrol edildiği. |
| Sürümler | Güncel ve önceki sürümlerin nasıl tanımlandığı, alındığı ve onayla nasıl ilişkilendirildiği. |
| Kararlar | İnceleme, onay, okundu teyidi ve imzanın nasıl kaydedildiği. |
| Erişim ve denetim | Her rolün neler yapabileceği ve hangi olayların kaydedilip yetkili kullanıcılara sunulabileceği. |
| Saklama | Bir kuralın hangi öğeleri kapsadığı, döneminin ne zaman başladığı ve sonunda ne olacağı. |
| Plan ve entegrasyon kapsamı | Gerekli kontrolün dahil mi, isteğe bağlı mı, yapılandırılmış mı yoksa başka bir hizmete bağlı mı olduğu. |
Altı aşamalı belge yönetimi süreci
Doküman yönetimi tek seferlik bir dosyalama çalışması olmaktan ziyade devam eden bir yaşam döngüsüdür. Pratik bir süreç, bu aşamaların her birinde ne olacağını tanımlar.
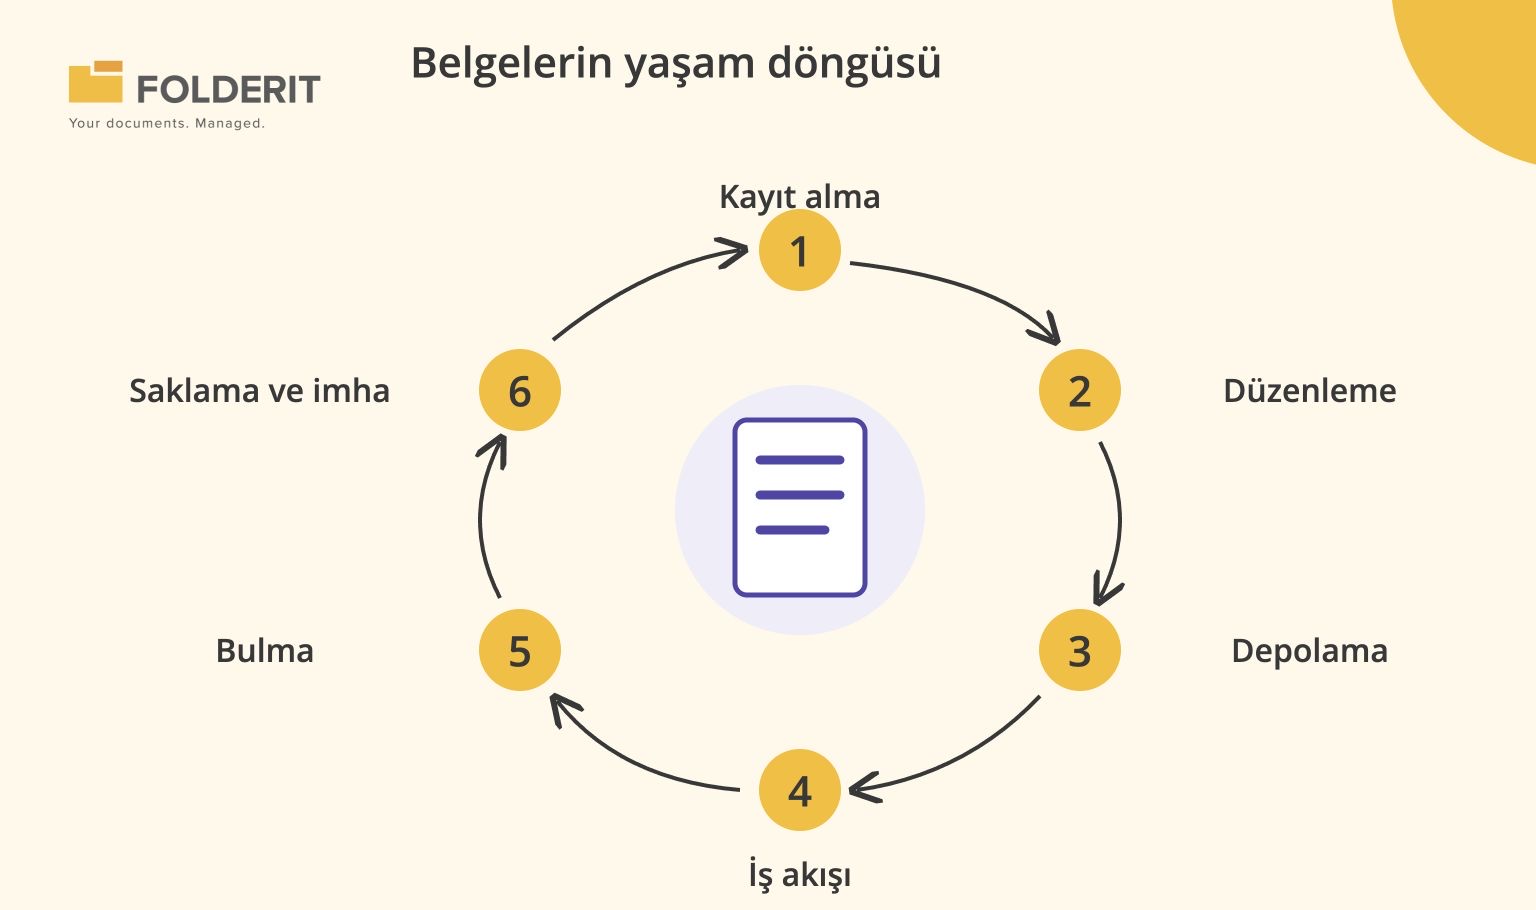
1. Kayıt alma
Belge toplama, belgenin kontrollü ortama hangi yolla girdiğini tanımlar. Yüklenen bir dijital dosyayı, taranmış bir kağıt belgeyi, bir e-posta ekini veya bir şablondan oluşturulan bir belgeyi içerebilir. Bu rotaların belirli ürün ve entegrasyon için doğrulanması gerekir. Hedef klasörü, belgeyi kimin sunacağını ve giriş sırasında gereken asgari bilgileri tanımlayın.
Optik karakter tanıma (OCR), taranan bir belgedeki metni aranabilir hale getirebilir. Okunabilirliği kontrol etme veya çıkarılan önemli bilgileri doğrulama ihtiyacını ortadan kaldırmaz. Damgalar, çarpık sayfalar ve eski PDF’ler dahil olmak üzere temsili taramaları test edin.
2. Düzenleme
Organizasyon, bir belgeye mantıksal bir konum ve aranabilir bir kimlik verir. Klasör yapıları, adlandırma kuralları, numaralandırma ve meta verilerin tümü katkıda bulunur. Meta veriler belge türünü, departmanı, projeyi, müşteriyi, sahibi veya inceleme tarihini içerebilir.
Örneğin bir tedarikçi sözleşmesi tek bir klasörde kalabilirken tedarikçisi, sözleşme sahibi ve sona erme tarihi onu bulmanın başka yollarını sağlar. İnsanların tutarlı bir şekilde koruyabileceği alanlarla başlayın. Eksik veya yanlış girişleri kimin düzelteceğini tanımlayın.
3. Depolama
Depolama, bilginin nerede tutulduğu ve nasıl korunduğuyla ilgilidir. Şifrelemeyi, yedeklemeleri, kurtarma düzenlemelerini, yönetici erişimini ve hizmetin ve yedeklerinin çalıştığı konumları değerlendirin. Tedarikçiyle sözleşme gerekliliklerini doğrulayın.
Bulut, kuruluşa ayrılmış ortam ve şirket içi kurulum seçenekleri farklı sorumluluklar ve sözleşme kapsamları içerir. Altyapıyı, güncellemeleri ve kurtarmayı kimin yönettiğini, verilerin nerede işlendiğini doğrulayın.
4. İş akışı
İş akışı, belgelerin inceleme, onay, okundu teyidi veya imzalama aşamalarından nasıl geçtiğidir. Mesajlardan alınan kararları yeniden oluşturmak için kişilere güvenmek yerine alıcıları, sırayı, son tarihleri ve istisna yönetimini yapılandırın.
Varsayımsal bir prosedür güncellemesi, adı geçen incelemecilere, ardından onaylayana ve ardından okuduğunu teyit etmesi gereken çalışanlara gidebilir. Bunlar birbirinden farklı eylemlerdir. Birleşik bir süreci kullanmadan önce, reddedildikten veya revize edilmiş bir versiyondan sonra ne olacağı da dahil olmak üzere desteklenen yöntemleri, planı ve konfigürasyonu kontrol edin.
5. Bulma
Bilgiye erişim, belgelerin doğru toplanması ve düzenlenmesiyle kolaylaşır. Tam metin araması, OCR indeksleme, meta veriler ve ilgili kayıtlar, insanların orijinal klasörü bilmeden bilgi bulmasına yardımcı olur. Arama sonuçları kullanıcının erişim yetkilerine uymalıdır.
Folderit, meta veri aramasını tam metin ve OCR aramasıyla (İngilizce) birleştirir. Sadece yönetici hesabı değil, kendi belgelerinizle ve normal bir kullanıcı hesabıyla değerlendirin.
6. Saklama ve imha
Saklama, bir kaydın ne kadar süre saklanacağını, sürenin hangi olayla başlayacağını ve sonrasında ne olacağını tanımlar. Doğru kural, kayda, amaca, yargı yetkisine ve geçerli yükümlülüklere bağlıdır. Tüm mali veya çalışan kayıtları için tek bir saklama süresi yoktur.
Avrupa Birliği Genel Veri Koruma Tüzüğü (GDPR) kapsamına giren işlemlerde, 5. maddedeki saklama süresinin sınırlandırılması ilkesi (İngilizce) süreyi işleme amacıyla ilişkilendirir; tüm kayıtlar için tek bir yıl sayısı belirlemez. İmhayı yapılandırmadan önce ilgili yükümlülükleri, kısıtlamaları ve istisnaları belirleyin.
Folderit’in saklama ayarları (İngilizce), kapsam ve plan sınırlamalarıyla birlikte tanımlanmış tarih alanlarını ve yapılandırılmış son eylemleri kullanabilir. Hangi öğelerin ve alt klasörlerin kapsandığını doğrulayın. Kalıcı silme işlemi özel dikkat gerektirir: yapılandırılmış bir zamanlayıcı, yasal bir kısıtlamanın veya çözülmemiş bir konunun imhaya izin verip vermediğine karar vermez.
Bir DMS’nin yedi temel bileşeni
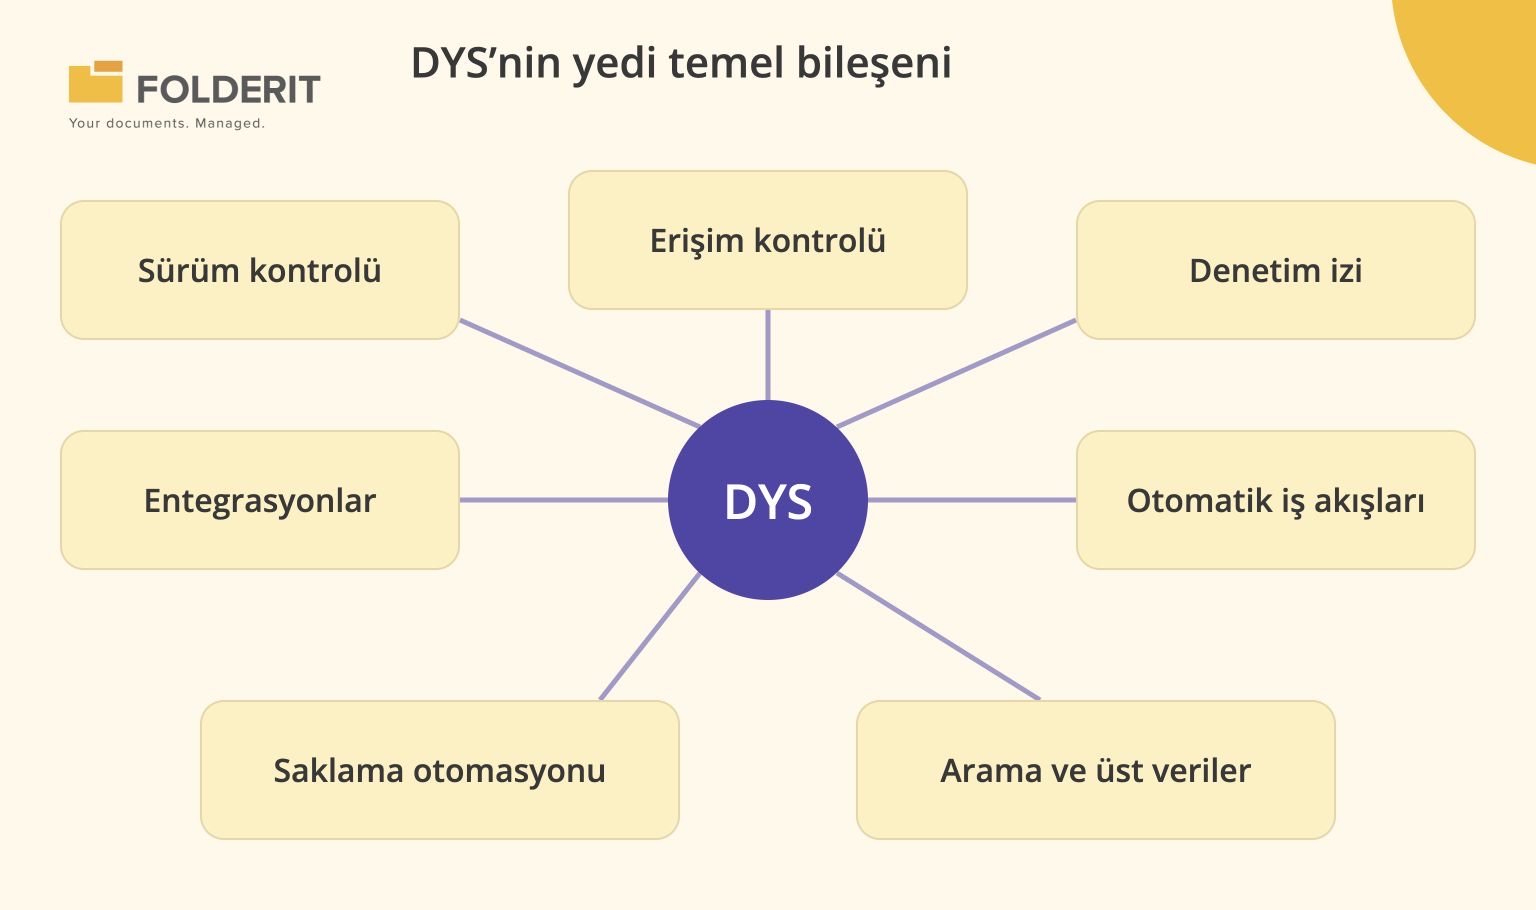
Sürüm kontrolü
Sürüm kontrolü, revizyonları bir arada tutar, böylece kullanıcılar en son sürümü önceki çalışmalardan ayırt edebilir ve izin verildiğinde daha önceki bir durumu kurtarabilir veya referans verebilir. “Final_v3_REAL_final” gibi dosya adlarına olan bağımlılığı azaltır.
Mevcut ve onaylanmış farklı özelliklerdir. Folderit’in sürüm geçmişi belgeleri (İngilizce), daha yeni bir sürüm yüklenirse etkin bir onay isteğinin gönderilen sürümde kalacağını açıklar. Yeni sürüm otomatik olarak onaylanmaz.
Erişim kontrolü
Erişim kontrolü bir belgeyi, klasörü veya başka bir kaynağı kimin görebileceğini veya üzerinde kimlerin işlem yapabileceğini tanımlar. Bir kişinin ihtiyaç duyduğu en az erişimi uygulayın ve ardından sonucu test edin. İK dosyaları ve proje belgeleri, yalnızca kurulum sırasında uygun olduğu için geniş erişimi devralmamalıdır.
Folderit, kaynağa ve plana göre farklılıklarla birlikte önizleme, indirmeyle görüntüleme, düzenleme ve yalnızca yükleme dahil olmak üzere izin düzeyleri (İngilizce) sunar. Her rolü kendi hesabıyla test edin; izinlerini yönetici görünümünden çıkarmayın.
Denetim izi
Denetim takibi, desteklenen olayları, ilgili kimliği ve zamanı kaydeder. Yakalanan gerçek olayları, günlüğe erişimi ve süreciniz için mevcut kanıtları kontrol edin. Her bağlı hizmetteki olası her eylemin tek bir günlükte göründüğünü varsaymaktan kaçının.
Günlük hayatta kullanılan yararlı sorular arasında, dosyayı kimin yüklediği, hangi kararın verildiği ve bir değişikliğin ne zaman gerçekleştiği yer alır. Bir günlük hesap verebilirliği destekler; Kuruluşun hâlâ güvenilir hesaplara ve prosedürlere ihtiyacı var.
Otomatik iş akışları
İş akışı kontrolleri, resmi olmayan onay takibinin yerini atanmış görevler ve kayıtlı kararlarla değiştirebilir. Folderit belge onaylarını (İngilizce) ve okundu teyidi iş akışlarını (İngilizce) desteklerken, daha gelişmiş tasarım plana bağlıdır.
Kimin hangi sırayla hareket edeceğini ve birisi reddettiğinde, yanıt vermediğinde veya düzeltme gönderdiğinde ne olacağını belirtin. Belge onayı, okundu teyidi ve elektronik imza birbirinin yerine geçebilecek deliller değildir.
Arama ve üst veriler
Tam metin araması ve meta veriler, bilgiye ulaşmanın tamamlayıcı yollarını sağlar. Arama kalitesi kaynak kalitesine ve indekslemeye bağlıdır; meta veri kalitesi anlamlı alanlara ve korunan değerlere bağlıdır.
Piyasadaki yapay zekâ özellikleri farklılık gösterir. Bir tedarikçi sınıflandırma veya çıkarma sunuyorsa, bunu hangi özelliğin ve planın gerçekleştirdiğini, sistemden hangi bilgilerin çıktığını ve kişinin sonucu nasıl doğruladığını sorun. OCR, yapay zekâ sınıflandırması ve insan değerlendirmesinin aynı yetenek olduğunu varsaymayın.
Saklama otomasyonu
Otomasyon, insanların tanımladığı kuralı uygular: kapsam dahilindeki öğeler, başlangıç tarihi, süre ve bitiş eylemi. Revize edilen tarihler, geçersiz kılmalar ve istisnalar da dahil olmak üzere sınır koşullarını güvenmeden önce test edin. Arşivleme eylemi ile kalıcı silme işleminin çok farklı sonuçları vardır.
Entegrasyonlar
Ofis uygulamaları, e-posta, CRM veya ERP sistemleri gibi işin başladığı araçlara olan bağlantıları değerlendirin. Yerleşik özellikleri isteğe bağlı bağlayıcılardan, özel API çalışmalarından ve üçüncü taraf lisanslarından ayırın. Kullanılabilir bir API tek başına çalışan bir entegrasyon oluşturmaz.
Folderit’in mevcut planları, yetenekleri kapsama göre ayırıyor: gelişmiş iş akışı tasarımı, eForms ve API erişimi Tailor planına dahildir. Maliyetleri karşılaştırırken gerekli kapsamın tamamını ve bağlı hizmetleri dahil edin.
Kuruluşlar neden belge yönetimine yatırım yapıyor?
İzlenebilirlik. Açık sürümler, kararlar ve erişim kuralları, ekibin ilgili kanıtları üretmesine yardımcı olur. Kalite, gizlilik ve sektöre özgü yükümlülükler farklılık göstermektedir; yazılım süreci destekler ancak sertifikasyon veya yasal uyumluluk sağlamaz.
Verimlilik. Aranabilir içerik ve tutarlı meta veriler, iş arkadaşlarından kopya isteme, işi tekrarlama veya onay dizilerini yeniden oluşturma ihtiyacını azaltır. Genel bir zaman tasarrufu iddiasına güvenmek yerine, kendi görevlerinizdeki ilerlemeyi değerlendirin.
Güvenlik. Tanımlanmış erişim, kontrollü paylaşım ve kayıtlı eylemler, resmi olmayan ek dolaşımının yerini alabilir. Kendi yapılandırmanız ve yükümlülüklerinizin yanı sıra Folderit güvenlik bilgilerini ve Güven Merkezini inceleyin.
Büyüme. Personel ve departmanlar arttıkça sorumluluklar ve bilgiye erişim, birkaç kişinin hafızasına bağlı kalmadan anlaşılır kalmalıdır. Kullanılabilir bir yapı, uzun bir özellik listesinden daha önemlidir.
Bu kontrollere kimin ihtiyacı var?
- Kalite ekipleri: prosedürler, çalışma talimatları, onaylar, revizyonlar ve gerektiğinde okundu teyitleri.
- İK ekipleri: kısıtlı personel dosyaları, politika dağıtımı ve uygun şekilde tanımlanmış saklama.
- Hukuk ve sözleşme ekipleri: güvenilir sürümler, kontrollü dış erişim, kararlar ve imzalar.
- Finans ve yönetim: faturalar, satın alma siparişleri ve inceleme ve onayı destekleyen kanıtlar.
- BT ve güvenlik: hesap yönetimi, erişim ayrımı, entegrasyon kapsamı, kurtarma ve barındırma gereksinimleri.
Her işletmenin aynı iş akışına veya dağıtıma ihtiyacı yoktur. Küçük bir kuruluşun az sayıda kullanıcıyla bile önemli kanıt ihtiyaçları olabilir; daha büyük bir kuruluşun departmanlar arasında aşamalı bir dağıtıma ihtiyacı olabilir.
Bir sistem nasıl seçilir
Karışıklığa veya gecikmeye neden olan belgelerle başlayın. Sorumlu kişiyi, kullanıcıları, kararları, hassas bilgileri ve tarihleri tanımlayın. Daha sonra bunları, kısa listedeki her tedarikçinin sergilemesi gereken küçük görevlere dönüştürün.
- Kapsamı onaylayın. Gerekli kontrolleri tam plan, yapılandırma ve isteğe bağlı hizmetlerle eşleştirin.
- Kullanılabilirliği kontrol edin. Yönetecek ve kullanacak kişiler kendi görevlerini yapsınlar.
- Güvenliği ve barındırmayı değerlendirin. Yedeklemeler ve kurtarma da dahil olmak üzere, önerilen dağıtımınıza ilişkin kanıtları ve sorumlulukları kontrol edin.
- Uygulamayı planlayın. Taşıma, meta veri temizleme, izinler, eğitim ve sürekli yönetim sorumluluğunu dahil edin.
- Toplam maliyeti karşılaştırın. Ücretlendirmenin ister kullanıcı başına ister plan başına olsun, dahil edilen kullanıcıları, depolamayı, iş akışı kapsamını, bağlı hizmetleri ve yönetimi hesaba katın.
Gerçek belgeleri ve gerçek bir onay yolunu kullanın. Tedarikçiden zor bir aramayı, değiştirilmiş bir versiyonu, kısıtlı erişimi, reddi ve karar kanıtlarının kurtarılmasını göstermesini isteyin. Süreci diğer ekiplere yaymadan önce hataların ve reddedilen taleplerin nasıl ele alındığını da kontrol edin.
Doküman yönetimi, insanlar bilgilerini tutarlı bir şekilde bulabildikleri, kullanabildikleri ve açıklayabildikleri zaman başarılı olur. Yönetilebilir tek bir alanla başlayın, pilot uygulamadan öğrenin ve açıkça belirlenmiş sorumluluklarla genişletin. İlgili bir gösterim planlamak için belge sürecinizi Folderit ile tartışabilirsiniz.




